Gli attacchi informatici rappresentano un rischio sempre più concreto per le imprese italiane, chiamate a proteggere dati, sistemi informatici e continuità operativa in uno scenario caratterizzato da minacce crescenti. Secondo il Rapporto Clusit 2026, gli incidenti informatici gravi registrati in Italia nel 2025 sono aumentati del 42%, passando da 357 a 507 casi, mentre nel primo semestre 2026, nonostante una diminuzione del numero degli episodi, è cresciuta la loro gravità: il 57,6% è stato classificato di livello elevato, contro il 39,3% dell’intero anno precedente. Su questi dati interviene Ambient7, azienda IT di Monfalcone, in provincia di Gorizia, attiva in tutta Italia nella consulenza e nell’assistenza informatica per le imprese, richiamando l’attenzione sull’importanza della prevenzione e della conoscenza delle vulnerabilità dei sistemi aziendali.
Il fenomeno assume dimensioni significative anche a livello internazionale, considerando che nel 2025 il Clusit ha registrato 5.265 incidenti gravi nel mondo, con un incremento del 49% rispetto all’anno precedente, mentre soltanto nei primi sei mesi del 2026 ne sono stati rilevati 4.911, pari al 93% del totale dell’intero 2025. In Italia, tra i comparti maggiormente colpiti figura quello manifatturiero, che concentra il 18,4% degli incidenti, nella maggioranza dei casi riconducibili ad attacchi ransomware, capaci di compromettere l’accesso ai dati e ai sistemi informatici aziendali.
Sicurezza informatica aziendale: phishing, ransomware e vulnerabilità dei sistemi
I dati dell’Agenzia per la cybersicurezza nazionale confermano la rilevanza del problema: nel 2025 il Csirt Italia ha registrato mediamente 227 eventi cyber al mese e 615 incidenti con impatto confermato nel corso dell’anno, in un quadro sul quale incidono anche i nuovi obblighi di notifica previsti dalla direttiva NIS2. Tra le principali modalità di attacco figurano il phishing, l’utilizzo di credenziali compromesse e lo sfruttamento delle vulnerabilità informatiche, mentre otto imprese italiane su dieci dichiarano di essere state colpite da tentativi di phishing.
Anche il Nord-Est, territorio caratterizzato da una forte presenza di attività produttive, presenta un’esposizione significativa: circa tre imprese su dieci dichiarano di aver subito un attacco informatico, mentre l’indicatore di rischio calcolato dal Clusit si attesta a 48,4 punti su 100, un valore di poco inferiore a quello del Nord-Ovest.
«Ho sempre evitato di parlare di attacchi informatici per non fare allarmismo. Mi sono ricreduto: per un’azienda la domanda non è se verrà attaccata, ma quando. Dirlo con chiarezza è il primo passo per prepararsi», osserva Matteo Herbin, responsabile marketing e comunicazione di Ambient7.


La necessità di prepararsi riguarda soprattutto la capacità di riconoscere le situazioni che possono favorire un’intrusione informatica. Credenziali deboli o già sottratte, software con vulnerabilità non corrette e servizi esposti senza protezioni adeguate, come alcuni sistemi di accesso da remoto, rappresentano infatti possibili punti di ingresso per gli attacchi ransomware. A questi si aggiunge il fattore umano, considerando che una comunicazione fraudolenta può indurre un dipendente a fornire involontariamente informazioni utili ai criminali informatici.
Ambient7: analizzare i rischi informatici per costruire una prevenzione efficace
Secondo Ambient7, la protezione delle imprese deve partire dalla conoscenza delle condizioni effettive nelle quali si trova l’infrastruttura informatica, perché non tutti i tentativi di attacco producono necessariamente conseguenze dannose e la differenza può dipendere dalle vulnerabilità presenti nei sistemi e dalle misure di sicurezza già adottate.
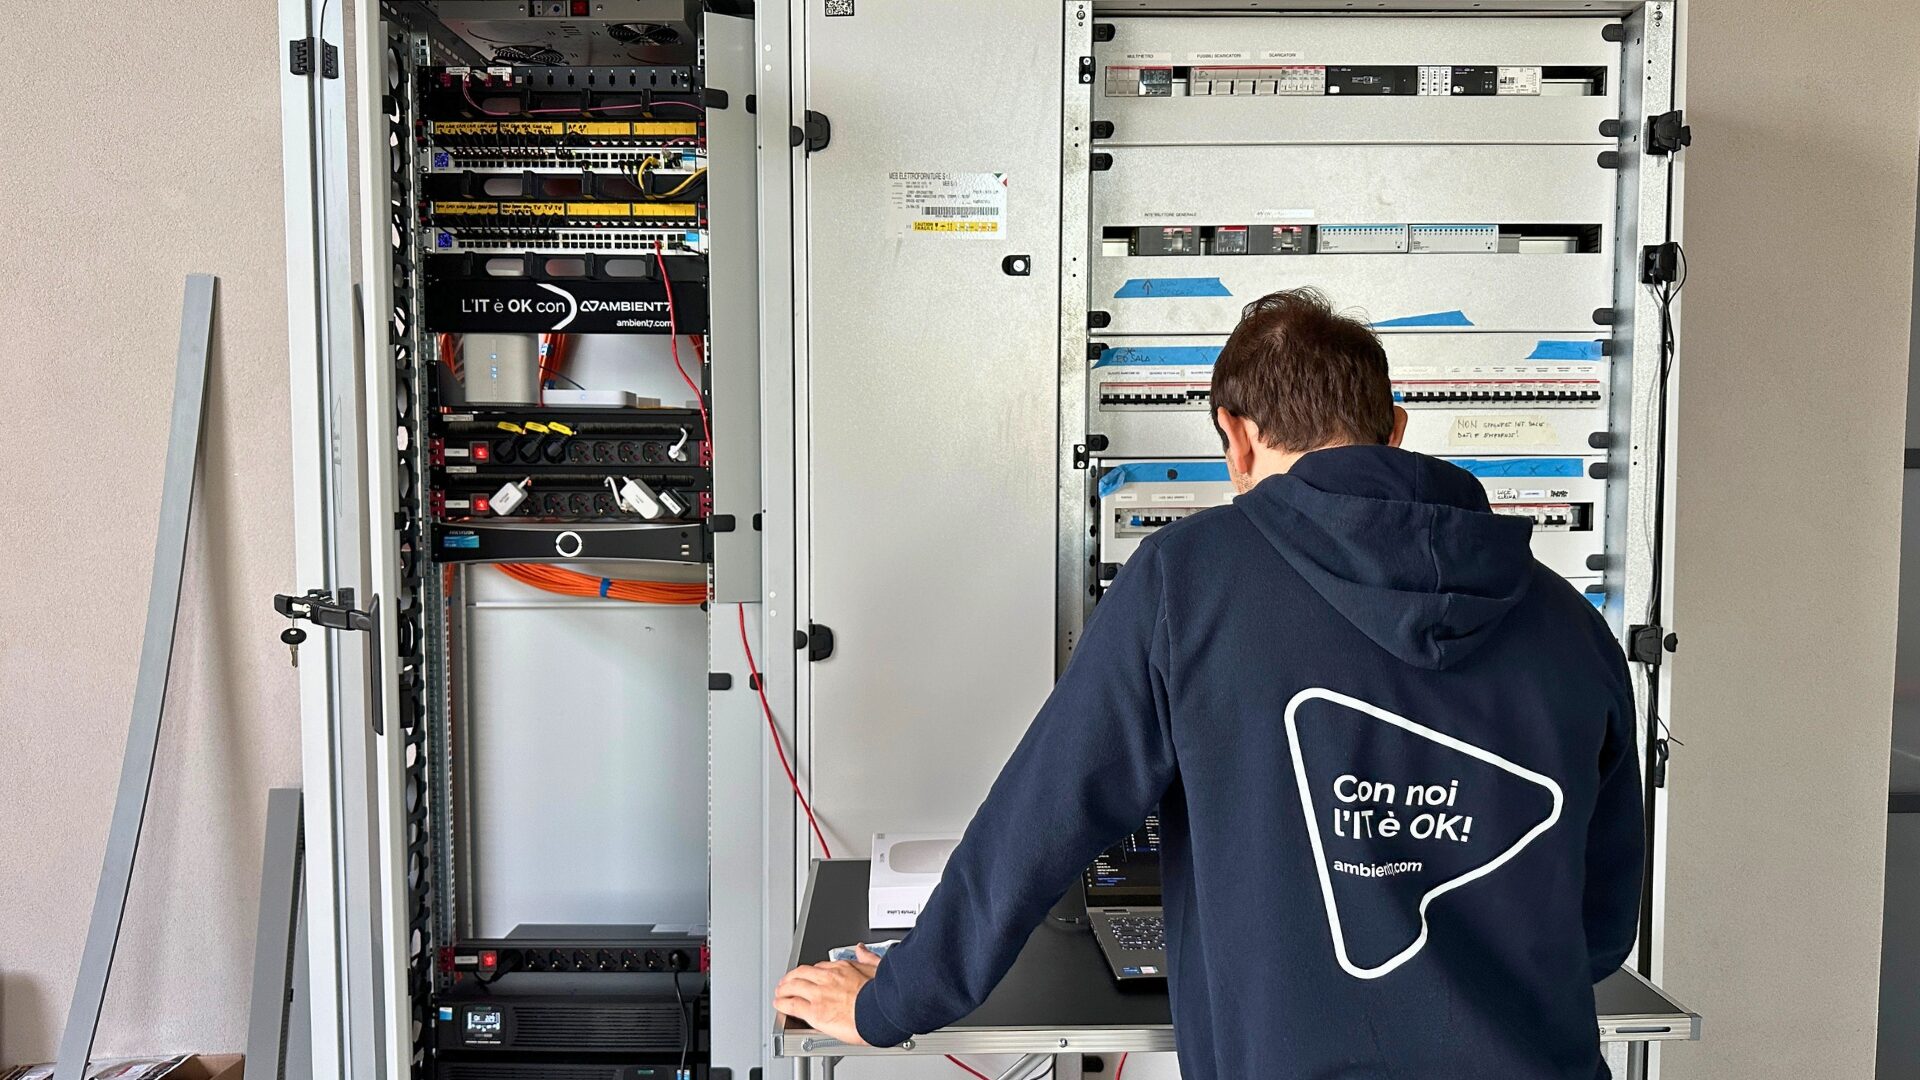
«Il rischio non coincide con l’attacco – spiega Davide Fonda, amministratore e responsabile Strategie IT di Ambient7 –. Non tutti gli attacchi producono danni. Per questo con ogni azienda partiamo da un’analisi: una fotografia dello stato del sistema, delle vulnerabilità e delle priorità di intervento, prima che sia un attacco a mostrarle».
L’approccio dell’azienda si sviluppa attraverso una valutazione preliminare, definita assessment, finalizzata a individuare i punti di forza dell’infrastruttura informatica, le eventuali criticità e i principali rischi, per arrivare alla definizione di un programma di interventi organizzato secondo criteri di priorità. Al termine dell’analisi viene fornito un report oggettivo, che rimane di proprietà dell’azienda senza condizioni. L’obiettivo è fornire alle imprese una conoscenza concreta del proprio livello di sicurezza, sulla quale programmare le azioni necessarie per rafforzare le difese.
La prevenzione, secondo Ambient7, si fonda su quattro elementi strettamente collegati: dispositivi informatici protetti e correttamente gestiti, sistemi di backup verificati, connessioni affidabili e persone preparate a riconoscere le comunicazioni sospette. Non si tratta quindi di considerare la sicurezza come un singolo prodotto o servizio, ma di affrontarla attraverso un insieme coordinato di misure che intervengano sulle principali vulnerabilità.
È in questa prospettiva che Ambient7 propone anche alle organizzazioni interessate a una valutazione esterna del proprio sistema informatico un’analisi iniziale delle infrastrutture e dei relativi rischi, con l’individuazione delle priorità sulle quali intervenire nel tempo.
Il messaggio che emerge è che la cybersecurity non dovrebbe essere affrontata soltanto quando si verifica un incidente, ma attraverso un’attività preventiva capace di individuare i punti deboli prima che possano essere sfruttati. Conoscere il rischio, valutarne le possibili conseguenze e stabilire le priorità di intervento rappresenta quindi il punto di partenza per migliorare la sicurezza informatica delle imprese e ridurre la possibilità che un attacco si trasformi in un danno concreto per l’attività aziendale.

Seguici su
Aggiungi corrieredelleconomia.it alle tue fonti preferite e ricevi i nostri contenuti in cima ai risultati di ricerca.